- Оценка ROI при оцифровке методы обоснования бюджета на сканирование документов
- Оцифровка данных как проститься с бумажными документами
- Аутсорсинг оцифровки документов: стоит ли делегировать сканирование и ретроконверсию?
- Архивисты об оцифровке взгляд изнутри
- Качество оцифровки документов: что предлагают рынок сканирования и индексирования?
- Гарантия на оцифровку документов: как застраховать бизнес от потери данных и ошибок подрядчика
- Роль заказчика в оцифровке: как избежать срыва сроков и роста бюджета
- Оптимизация бюджета на оцифровку: 5 рабочих способов снизить стоимость оцифровки
- Оцифровка музейных коллекций: технологии работы с экспонатами и учетной документацией
- Библиотека искусств: оцифровка стала фактором методологической эволюции
- МГОМЗ: Технологии оцифровки дают музейным работникам творческий импульс
- Оцифровка библиотечных фондов: технологии сканирования книг и ретроконверсии каталогов
- Оцифровка архивных фондов: технологии сканирования и ретроконверсии исторических документов
- Оцифровка видео- и аудиопленок: технологии сохранения кинопленочного наследия
- Выбор подрядчика для оцифровки документов: чек-лист для руководителей и архивистов
- Формирование бюджета на оцифровку: как избежать скрытых расходов и точно спрогнозировать смету
- Технологии оцифровки документов: полный обзор методов сканирования и ретроконверсии
- Окупаемость СЭД: почему внедрение системы не заканчивается подписанием актов?
- Выездное сканирование документов: как организовать оцифровку без вывоза архива из офиса
- Оцифровка конфиденциальных данных: стандарты безопасности и защиты
- Оцифровка земельных и имущественных документов: от рутины к доходам бюджета
- Сканировать или фотографировать: как выбрать оптимальную технологию оцифровки
- Архитектура участка сканирования: от локального ввода до распределенных центров обработки
Перевод бумажных массивов в цифровой формат открывает колоссальные возможности для бизнеса и госсектора. Однако итоговый электронный информационный ресурс (ЭИР) остается собственностью заказчика, хранится на его серверных мощностях и регулируется внутренними политиками.
В самом же процессе ретроконверсии к информации неизбежно получает доступ сторонний подрядчик. Как нивелировать риски компрометации данных? Простого доверия к интегратору недостаточно — исполнитель обязан обладать специализированными ИТ-решениями и соответствовать жестким законодательным требованиям. В материале разберем ключевые организационные и технологические контуры безопасности.
01
Кадровый контур: почему важен штатный персонал
Значительная часть мелких студий оцифровки не содержит постоянного штата, привлекая фрилансеров и временных работников под конкретные тендеры. С позиции информационной безопасности это колоссальный риск. Преимущество закономерно находится на стороне крупных профильных игроков, которые располагают:
- проверенным и регулярно обучаемым штатом;
- отлаженными механизмами масштабирования бригад с обязательным прохождением курсов ИБ;
- многоуровневой системой контроля за соблюдением внутренних регламентов.
Соглашение о неразглашении (NDA)
Это фундаментальная организационная мера. Подписание NDA обязательно для любых проектов, даже если массив не содержит критической информации. Включение этого пункта в контракт обязывает подрядчика (даже если это непрофильная компания) выстроить дополнительный контур контроля, что позитивно сказывается на общем качестве ЭИР. Лидеры рынка применяют жесткие соглашения о конфиденциальности по умолчанию: для них утечка данных заказчика — это не только судебные иски, но и фатальный удар по деловой репутации.
Технологическая деперсонификация данных
Автоматическое распознавание и классификация применяются далеко не всегда. В 95% случаев на этапе верификации или при индексировании рукописных и ветхих текстов в процесс вмешивается человек. Как исключить риск осознанного или случайного прочтения конфиденциальной информации оператором ввода?
Ответ кроется в технологии деперсонификации на уровне графических образов, требующей сложного ПО для «нарезки» сканов. Крупные компании внедрили эти механизмы задолго до того, как требования по обезличиванию были формализованы во исполнение Федерального закона № 149-ФЗ «Об информации, информационных технологиях и о защите информации». Подобные компетенции сегодня сконцентрированы лишь у горстки федеральных интеграторов.
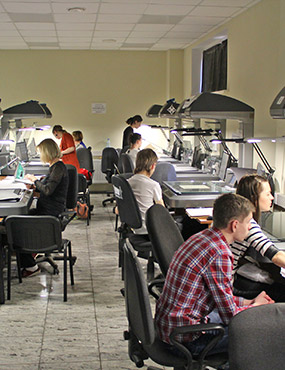
Хрестоматийный кейс: Стартовавшая в 2006 году оцифровка оперативно-справочных картотек МВД, доверенная корпорации ЭЛАР. Результатом проекта стало кратное сокращение сроков выдачи загранпаспортов для граждан.
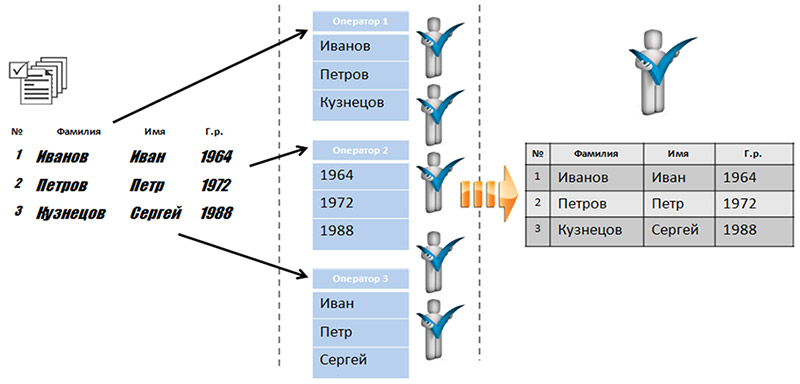
По условиям контракта персонализированные данные не имели права покидать периметр МВД. Отсканированные образы автоматически «нарезались» на изолированные фрагменты прямо в защищенном контуре ведомства. Извлеченные метаданные собирались в единую базу также исключительно на внутренней площадке. Запрет на использование публичных сетей потребовал привлечения каналов Спецсвязи и шифрованных физических носителей.
Механика процесса: каждый оператор верификации видит лишь свой сегмент (например, только даты рождения или только имена). Сопоставить имя и фамилию конкретного человека физически невозможно. Финальная индексная база компилируется из фрагментов уже в закрытом контуре. Сегодня этот стандарт де-факто применяется при обработке кадровых дел, судебных материалов, книг ЗАГС и иных массивов с персональными данными (ПДн).
Работа в условиях жесткого надзора
Выстраивание эффективного конвейера ретроконверсии невозможно без тотальной внутренней регламентации: каждое действие специалиста протоколируется, а простои сводятся к нулю. Как показывает практика реализации госконтрактов, именно эта регламентация становится спасательным кругом при взаимодействии с надзорными органами.
Проекты по оцифровке ПДн (особенно в системе ЗАГС) неизбежно проходят под пристальным контролем Прокуратуры и Роскомнадзора. Для неподготовленного подрядчика ежедневные проверки и запросы отчетов парализуют производство, что ведет к срыву дедлайнов и удорожанию сметы. У зрелых интеграторов протоколы взаимодействия с регуляторами заложены в базовую стоимость и бизнес-процессы, поэтому внешний аудит никак не влияет на темпы сдачи ЭИР.
Лицензирование и аттестация контура
Юридическим подтверждением компетенций исполнителя выступают лицензии на обработку сведений и их техническую защиту. Их наличие страхует заказчика от претензий при прокурорских проверках. Отдельные категории массивов (например, сведения, составляющие государственную тайну) невозможно передать на аутсорсинг без наличия у подрядчика лицензии ФСБ.
Подобные разрешения есть у считанного числа компаний на рынке. Однако сам факт обладания лицензией ФСБ сигнализирует рынку: у интегратора имеются аттестованные помещения, допущенные к гостайне специалисты и отлаженные регламенты взаимодействия со Спецсвязью и службами безопасности заказчиков. Такой компании можно без малейших колебаний доверить ретроконверсию документов абсолютно любого уровня секретности.
02
Резюме
Оцифровка массивов, содержащих персональные данные граждан, коммерческую или государственную тайну, генерирует специфические риски. Реализовать такой проект без раздувания бюджета и срыва сроков позволяет лишь скрупулезный аудит подрядчика на предмет наличия описанных технологий, лицензий и зрелых процессов информационной безопасности.
Смотрите также